2026年10月、日本国内で大規模な個人情報漏洩が相次いでいます。9月から10月前半までに公表された漏洩や漏洩のおそれを含む対象規模は、延べ1億件相当を超えたと言われています。
実は私のところにも、バーガーキングから個人情報漏洩を知らせるメールが届きました。普段、何気なく利用しているアプリから自分の情報が漏れてしまう。ニュースで見ていた問題が、突然身近なものになったのです。
さらに気になるのは、今回の連続した不正アクセスの調査で、攻撃者によるAIの利用が実際に確認されたことです。
AIによってサイバー攻撃はどう変わるのか。私たちはどう身を守ればいいのか。実際に起きた事件と、今すぐできる対策を整理します。
個人情報漏洩が延べ1億件超!日本で何が起きている?
セキュリティ対策Labが2026年10月13日に公開した調査によると、9月1日から10月12日までの約6週間に公表・更新された国内71案件の対象規模は、延べ約1億861万件相当に達しました。
延べ約1億861万件相当
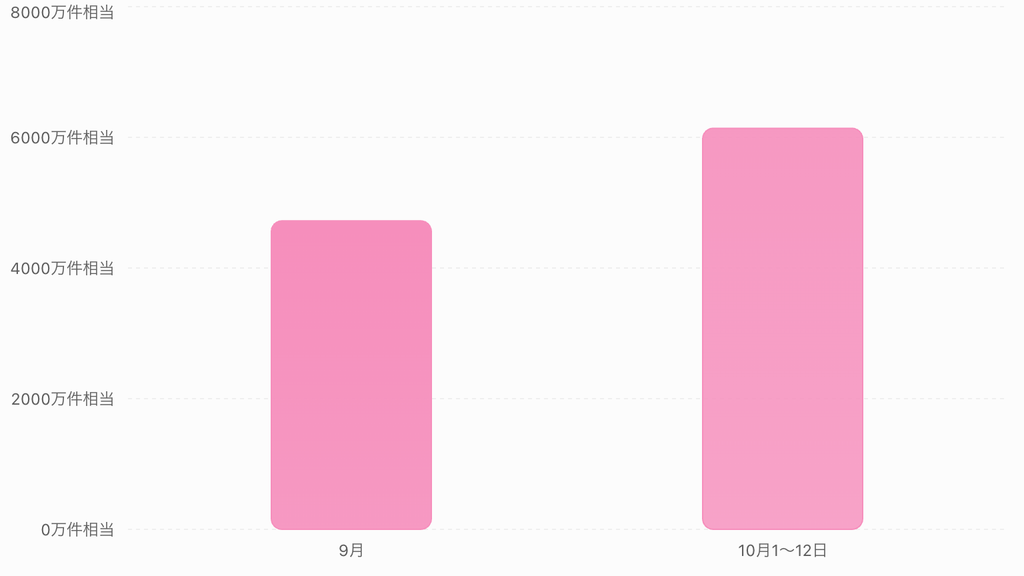
この数字には、流出が確認されたものだけでなく、漏洩のおそれがある情報も含まれています。また、人数・アカウント数・レコード数などの異なる単位を合算した参考値です。
つまり、1億人の個人情報が確実に盗まれたという意味ではありません。それでも、わずかな期間にこれほど多くの情報が危険にさらされたことは、決して軽視できないでしょう。
どこの企業から、どれだけ情報が漏れたのか?
実際に被害を公表した企業を見てみると、日常的に利用するサービスが目立ちます。
| 企業・サービス | 公表規模 | 漏洩した情報 | 企業の対応 |
|---|---|---|---|
| Gyazo | 約2,362万件 | ユーザー関連データ | 侵入経路遮断、脆弱性修正、 認証情報無効化、サービス一時停止・再開 |
| バーガーキング | 約1,118万件 | 氏名、メール、電話番号など。 | 攻撃元遮断、対象者へのメール通知、 原因調査 |
| 焼肉きんぐ | 約1,079万件 | 公式アプリ会員情報。 | 会員管理システムへの不正アクセスを 調査・公表 |
| タイムズカー | 約660万アカウント | 氏名、住所、免許証情報など。 | 調査、通知、 本人確認画像の保管ルール変更 |
私にもバーガーキングから漏洩通知が届いた
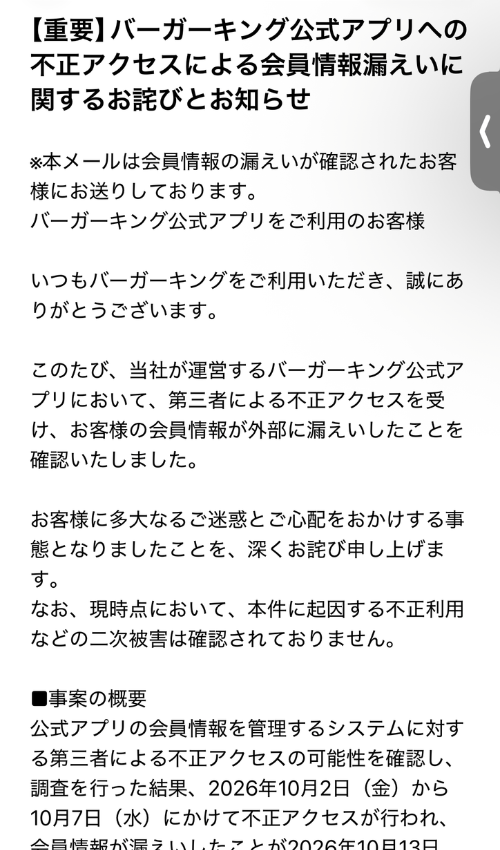
2026年10月15日、バーガーキングを運営するビーケー・ジャパンは、公式アプリの会員情報約1,118万件が不正アクセスによって外部へ漏洩したと発表しました。
対象には氏名、メールアドレス、電話番号、生年月日、都道府県、性別などが含まれます。一方、クレジットカード番号は同社が保持しておらず、ログインパスワードの漏洩も発表時点では確認されていません。
私も実際にメールを受け取り、少し考えさせられました。
クーポンを利用するために登録したアプリ。便利だから使っていたサービスから、自分の情報が流出してしまう。
利用者がパスワードを複雑にしても、企業側のシステムが侵入されれば、氏名や電話番号などの漏洩は防げないのです。
なぜ情報漏洩が相次ぐ?AIを悪用した攻撃も確認
今回、特に注目したいのがAIとの関係です。
2026年10月15日、サイバー攻撃を調査するJPCERT/CCは、国内外のWebサービスを狙う攻撃の調査過程で、攻撃者がAIを使い、既知の脆弱性のスキャンやAPI経由の攻撃などを行っていたことを確認したと公表しました。
APIとは、アプリとサーバーが情報をやり取りするための仕組みです。攻撃者はアプリを解析し、その通信の仕組みに弱点がないかを探していました。
AIによって攻撃のハードルが下がる?
これまでのサイバー攻撃でも大量の処理を自動化することは可能でした。しかしAIを利用すれば、プログラムの解析や攻撃方法の検討なども効率化できます。
高度な専門知識を必要とする作業の一部をAIが支援することで、攻撃者が短時間でより多くの標的を調べられる可能性があります。
もちろん、今回紹介したすべての事件にAIが使われたと確認されたわけではありません。
それでも攻撃者によるAIの利用が実際に確認された以上、今後の情報漏洩を考える際にAIの影響を無視することはできないでしょう。
個人情報が漏れると何が怖い?本当の危険は二次被害
「メールアドレスや名前だけなら、それほど問題ないのでは?」
そう考える人もいるかもしれません。しかし、漏洩した情報が詐欺やなりすましに悪用される可能性があります。
例えば、あなたの氏名と利用サービスを知っている相手から、次のようなメールが届いたらどうでしょう。
レノンソフト様、ご利用中のサービスで不正アクセスが確認されました。安全確保のため、こちらから本人確認をお願いします。
実際に情報漏洩があったサービスを名乗っていれば、信じてしまう人もいるでしょう。
さらにAIを使えば、自然な日本語の文章を大量に作成し、相手の状況に合わせた詐欺メッセージを作ることも容易になります。
漏洩した情報を取り戻すのは難しくても、その情報を使った二次被害は防げる可能性があります。
ここからは、私たちが取るべき具体的な対策を考えます。
今すぐできる個人情報の防衛策
情報を守るうえで大切なのは、「漏らさない」だけでなく、「漏れても被害を広げない」という考え方です。
メールアカウントを最優先で守る
最初に確認してほしいのは、普段使っているメールのセキュリティ設定です。
多くのサービスでは、パスワードを忘れた際にメールから再設定できます。メールアカウントが乗っ取られると、ほかのサービスまで被害が広がりかねません。
同じパスワードの使い回しをやめ、多要素認証を設定しましょう。対応サービスでは、偽サイトに強いパスキーも有効です。
不要な個人情報を預けない
何年も使っていない通販サイトやアプリに、氏名・住所・電話番号が登録されたままになっていないでしょうか。
不要なアカウントは退会し、必要のない保存情報を整理しましょう。
アプリをスマートフォンから削除するだけでは、会員情報が消えない場合もあるので注意してください。
生成AIにも、顧客情報や身分証明書などを安易に入力しないことが大切です。
漏洩通知を装った詐欺に注意する
実際の情報漏洩事件に便乗して、企業を装った偽メールやSMSが送られてくる可能性があります。
「パスワードの変更が必要です」という通知を受け取っても、メール内のリンクから操作するのは避けましょう。
公式アプリや、自分で開いた公式サイトから情報を確認する習慣をつけてください。
もし自分の個人情報が漏洩していたら?
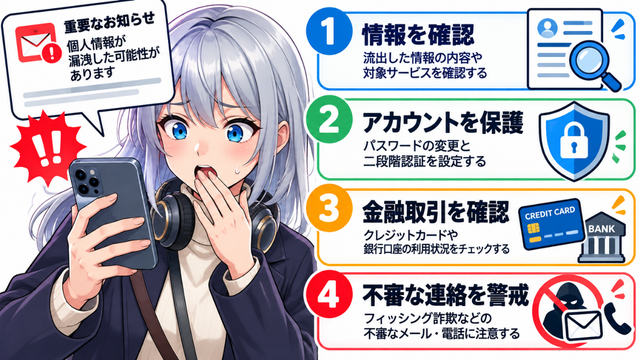
情報漏洩の通知が届いても、慌ててすべてのパスワードを変更したり、クレジットカードを停止したりする必要があるとは限りません。
まずは、どのような情報が漏れたのかを確認することが重要です。
| 漏洩した情報 | 優先する対応 |
|---|---|
| メールアドレス・電話番号 | 不審なメール・SMS・電話に警戒する |
| ID・パスワード | パスワード変更、使い回し先の変更、多要素認証 |
| 氏名・住所・生年月日 | なりすましや不審な契約・請求を警戒する |
| クレジットカード情報 | カード会社へ連絡し、利用停止・再発行を相談 |
| 銀行の認証情報 | 金融機関へ速やかに連絡する |
| 免許証など本人確認書類 | 発行機関や事業者へ悪用防止策を相談する |
例えば、今回のバーガーキングの場合、発表時点でパスワードやカード番号の漏洩は確認されていません。まず警戒したいのは、漏洩した氏名や連絡先を悪用した不審なメールや電話です。
また、自分のメールアドレスが既知の漏洩データに含まれているかを調べられる「Have I Been Pwned」というサービスもあります。
メールアドレスを入力して過去の漏洩事例との一致を確認できますが、すべての漏洩情報を網羅しているわけではありません。該当しなかったからといって安全が保証されるものではない点には注意してください。
企業側にも求められる「情報を持ちすぎない」対策
今回、印象的だったのがタイムズカーの対応です。
同社では約660万アカウントの情報が漏洩し、運転免許証画像などの本人確認書類も対象に含まれていました。
その後、2026年10月16日には、本人確認書類の画像を会員登録完了後に速やかに削除するルールへ変更すると発表しました。従来保管していた画像も10月末までに削除する方針です。
本来、企業が保有していなければ漏れることもなかった情報です。
もちろん、本人確認のために必要な情報もあります。しかし、一度確認した情報を何年も保存し続ける必要があるのか。この点は企業側が改めて考えるべきでしょう。
私たち利用者も、必要以上に個人情報を預けない。そして企業は、必要以上に個人情報を保管しない。
双方の考え方を変えていく必要があると思います。
まとめ|AI時代は「情報が漏れる可能性」を前提に備えよう
相次ぐ個人情報漏洩と、AIを悪用したサイバー攻撃。
今後、攻撃がさらに効率化されれば、これまで標的になりにくかった小規模なサービスも被害に遭う可能性があります。
だからといって、便利なインターネットサービスを使わないという選択は現実的ではありません。
大切なのは、情報を預けすぎず、アカウントの防御を強くし、万一の漏洩に備えておくことです。
私自身、バーガーキングから届いたメールをきっかけに、登録したままになっているサービスを見直す必要性を感じました。
皆さんもまずは、普段使っているメールのセキュリティ設定と、使っていない会員サービスの整理から始めてみてはいかがでしょうか。
コメント